Built like you would build itBygget som du ville bygget det
Your tenant. Your data. Our grind.
Din tenant. Dine data. Vårt slit.
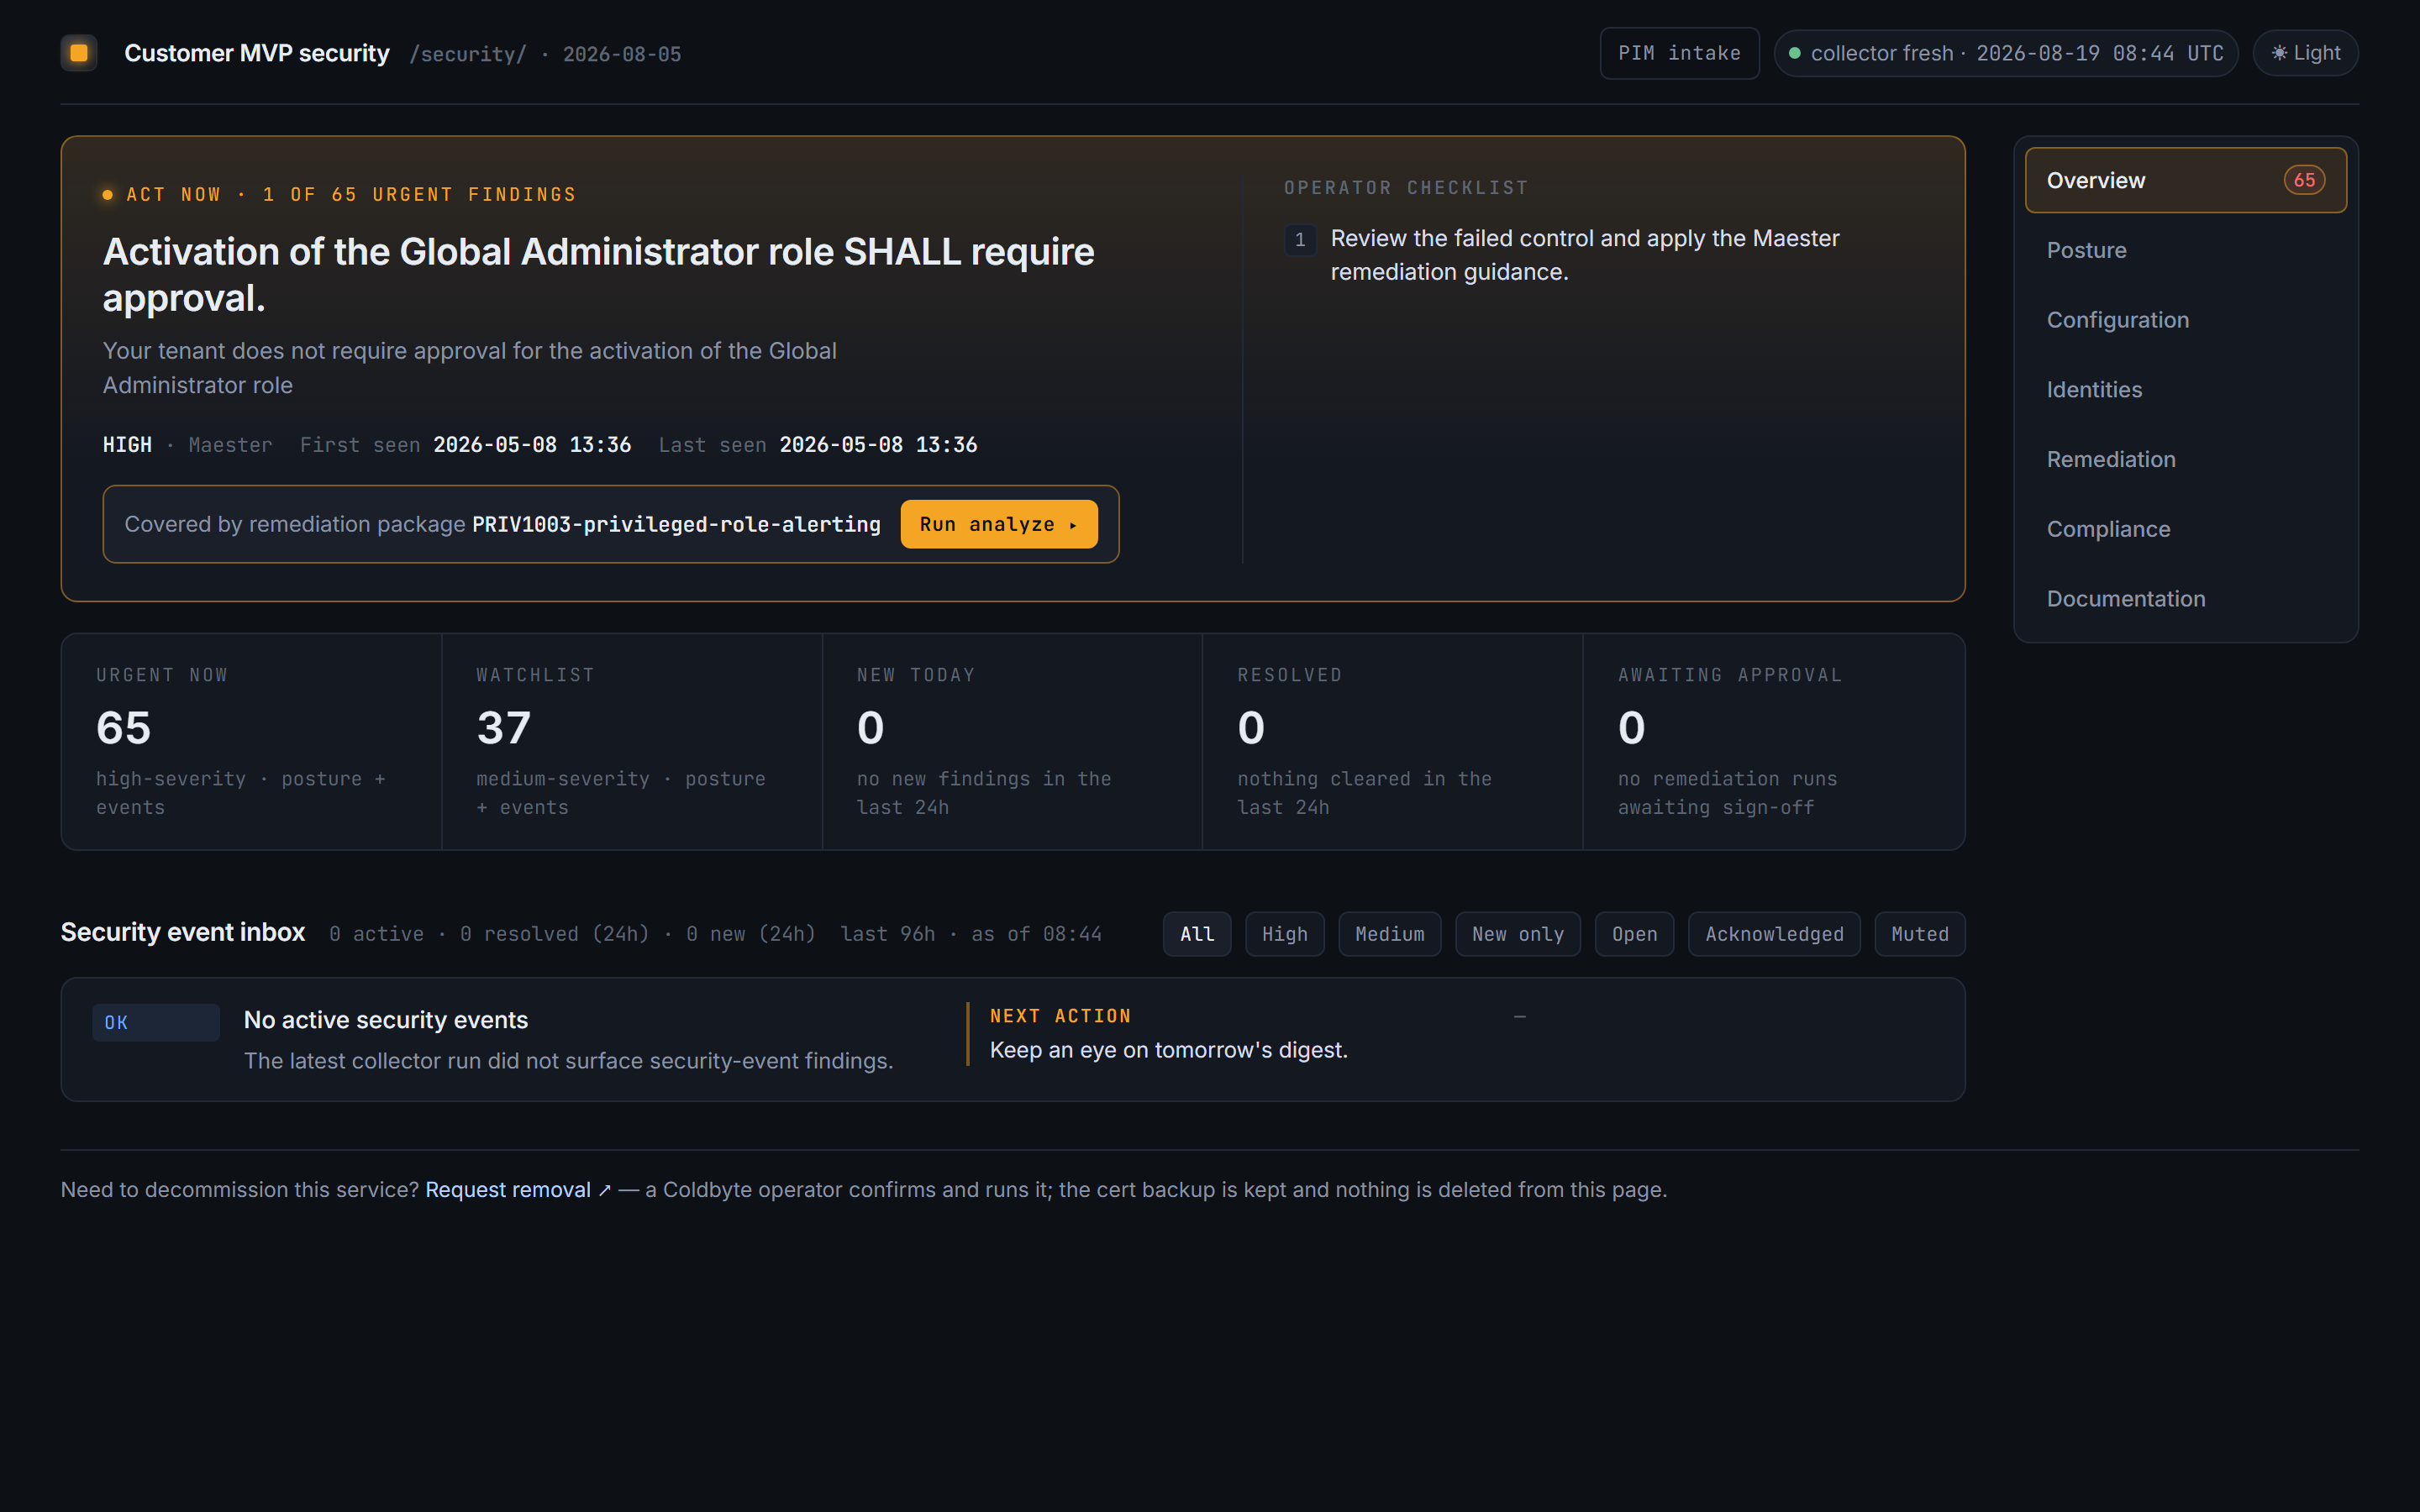
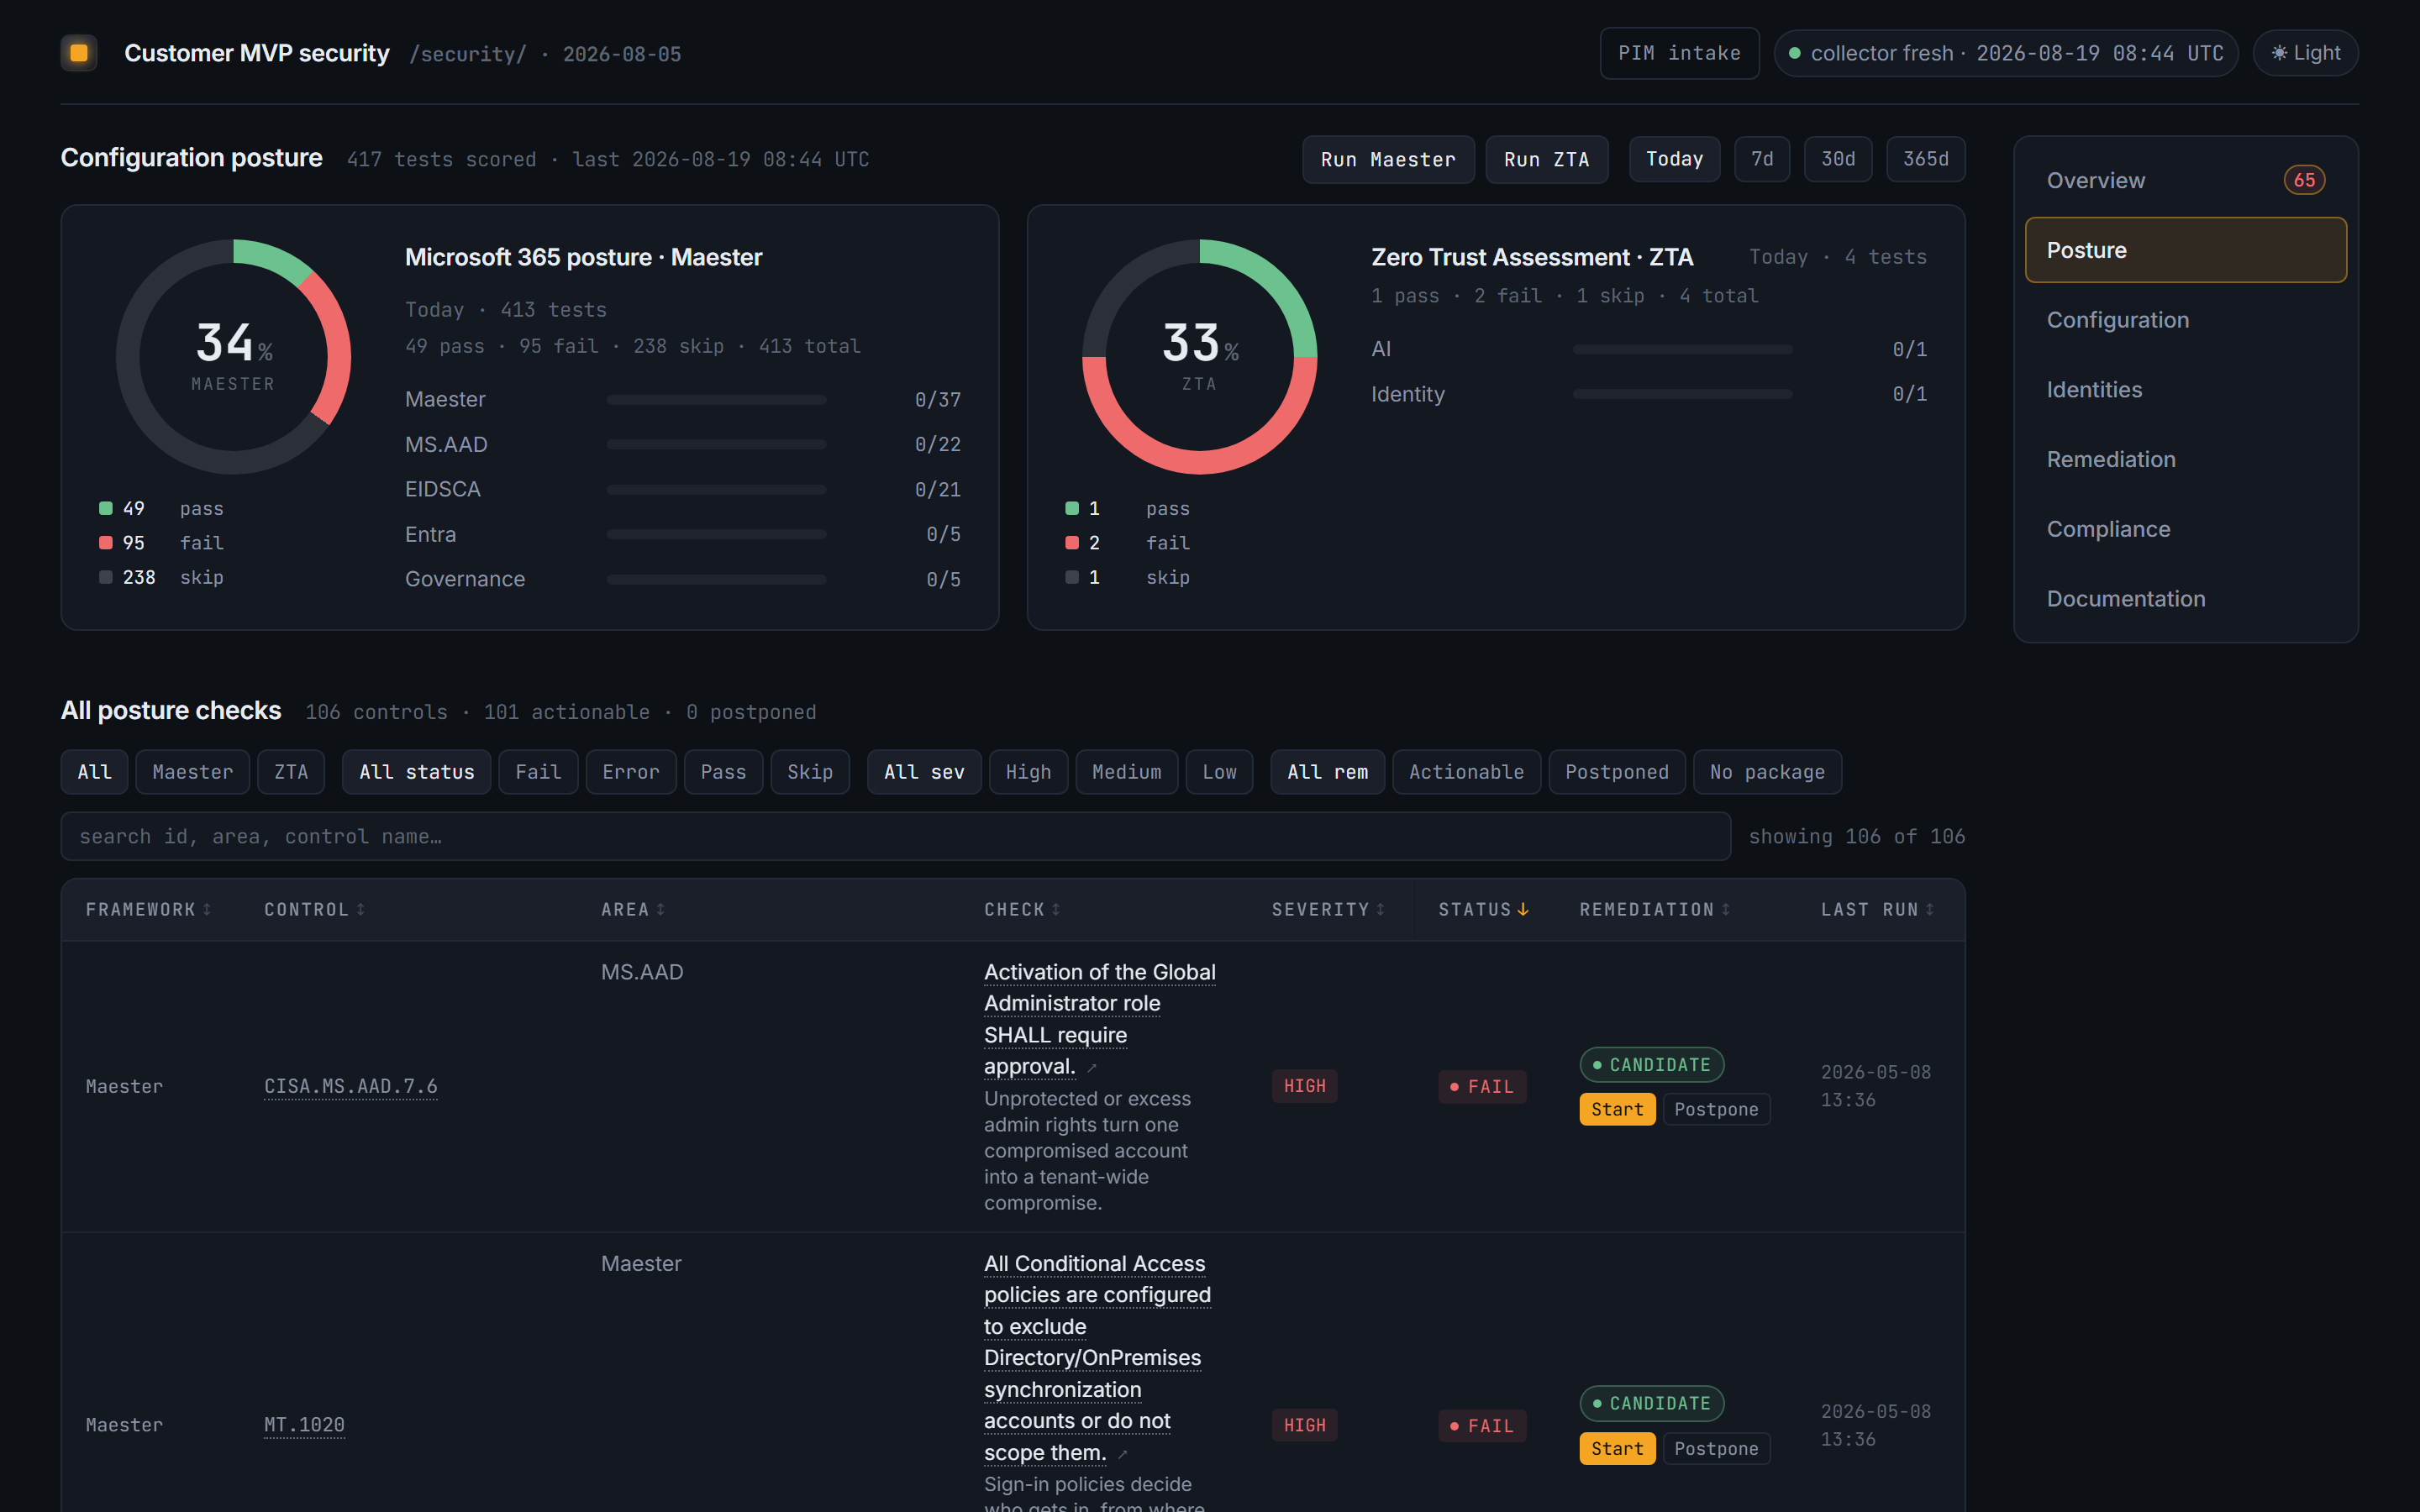
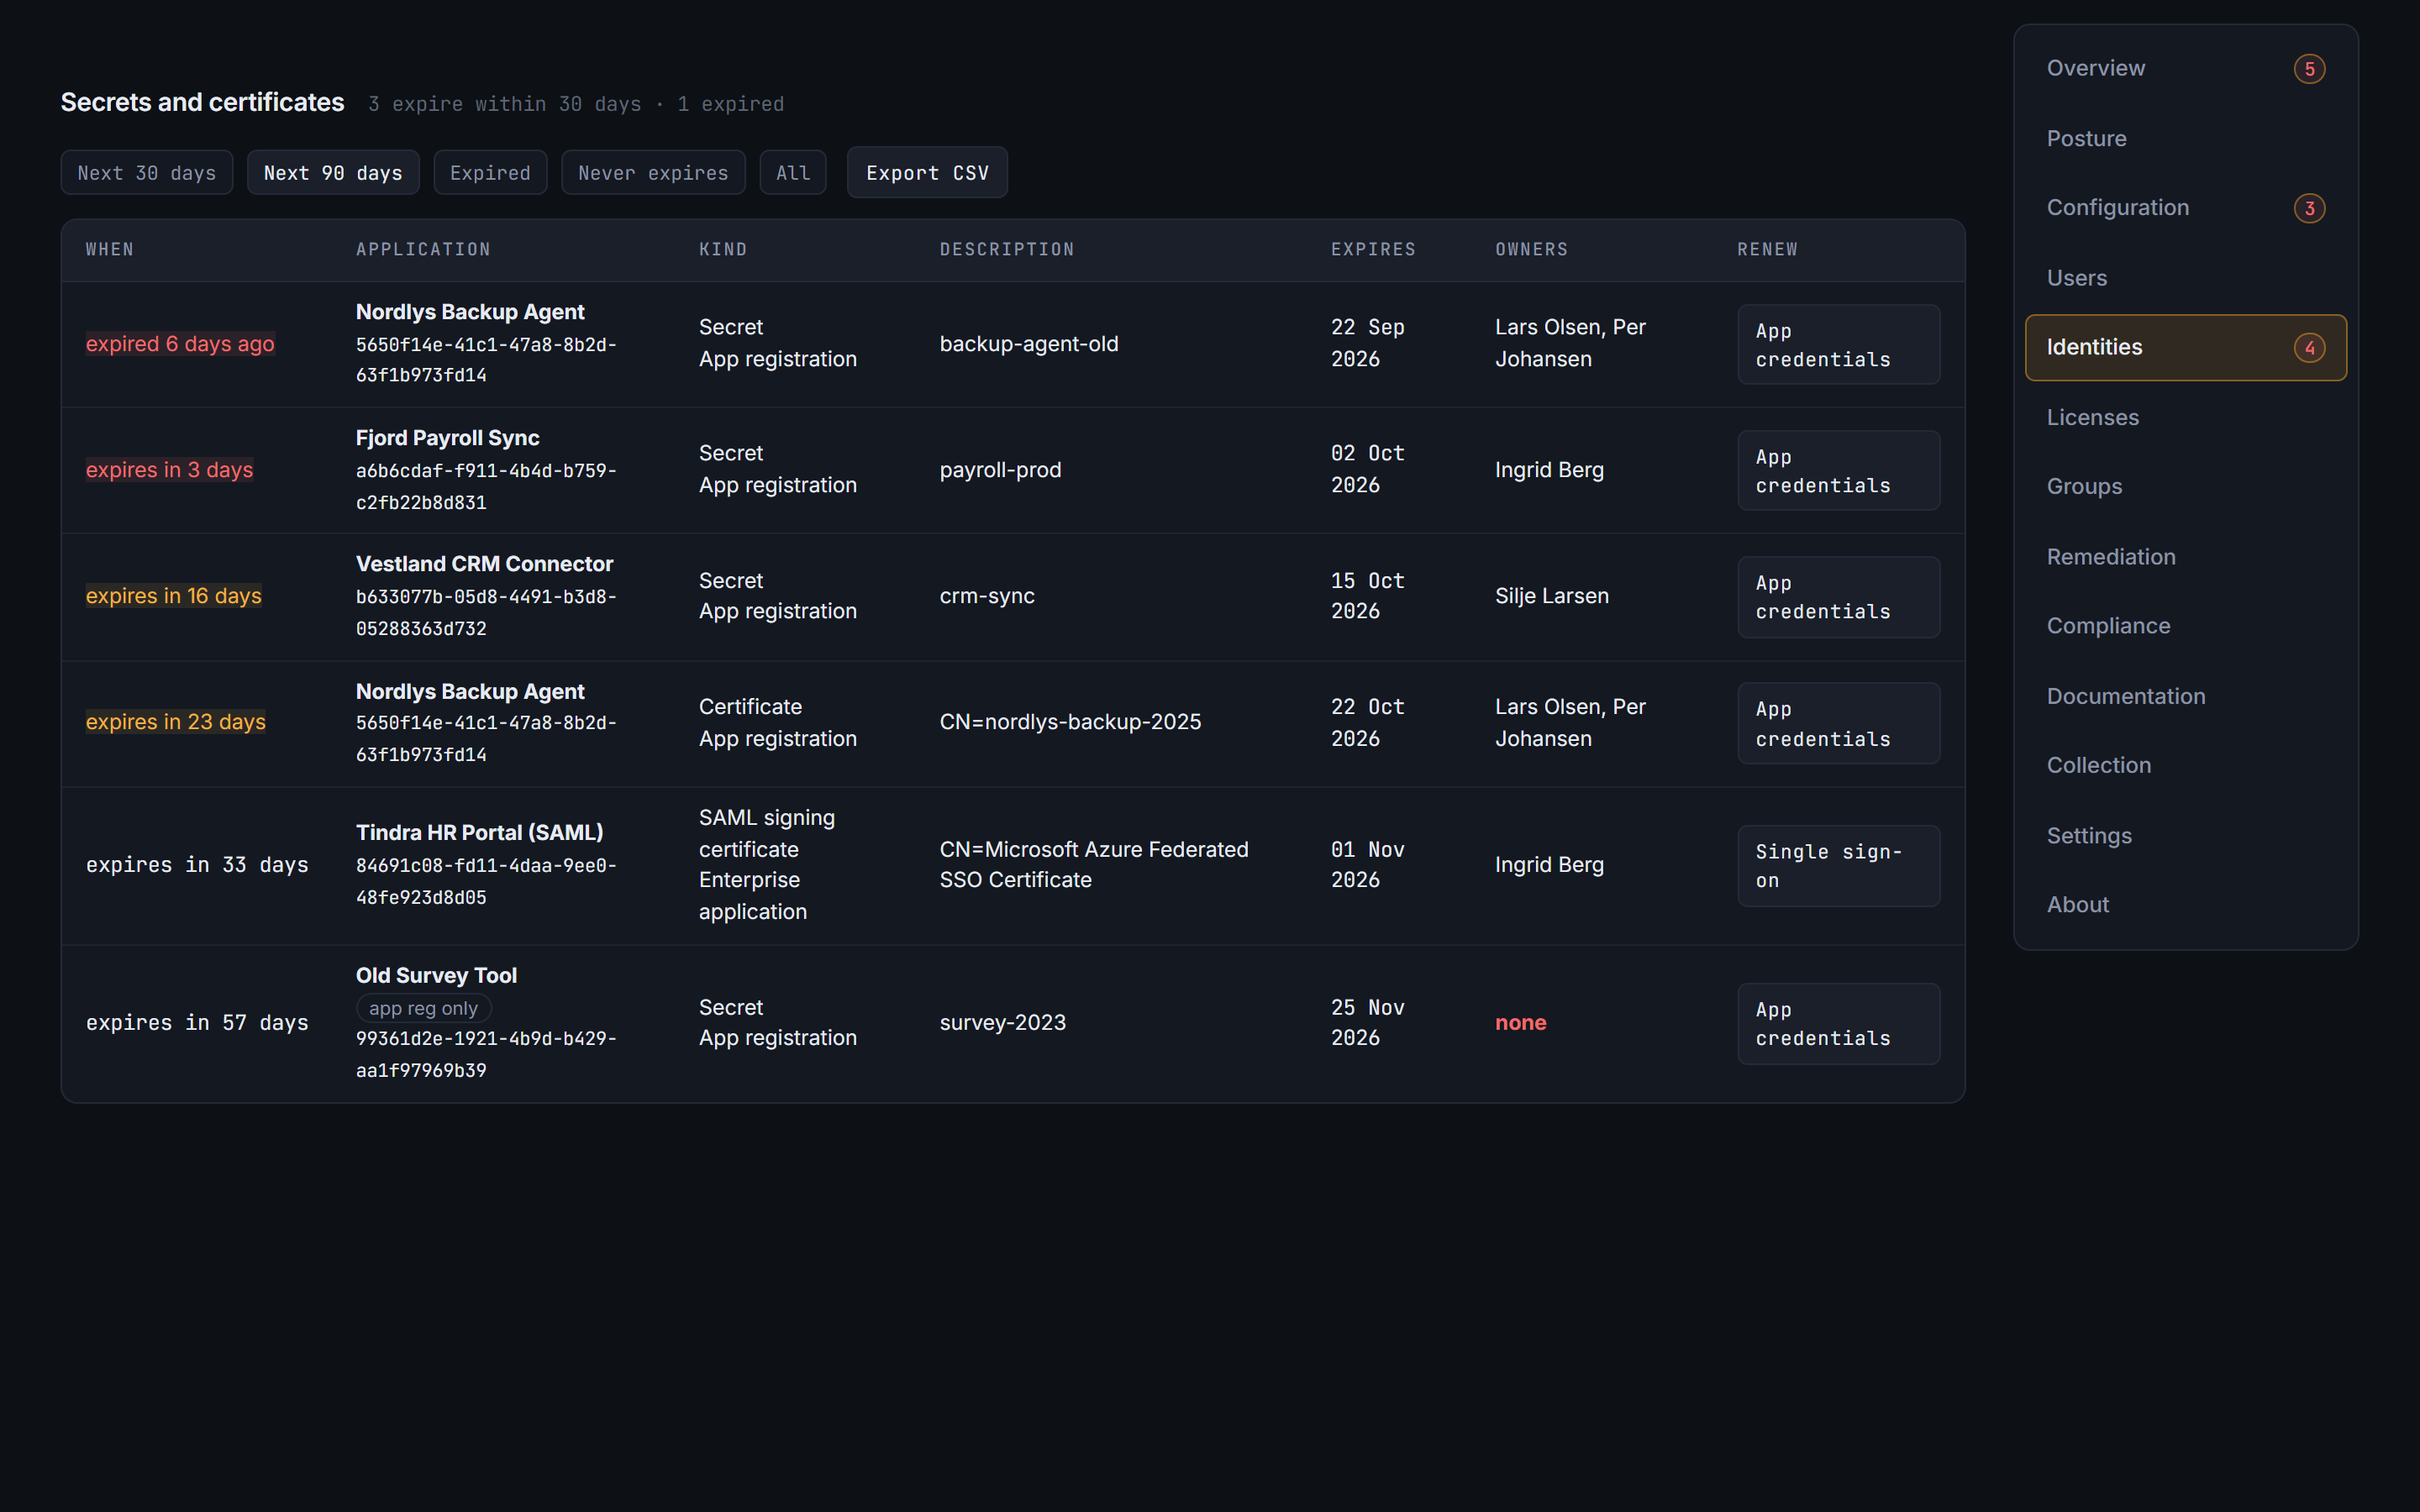
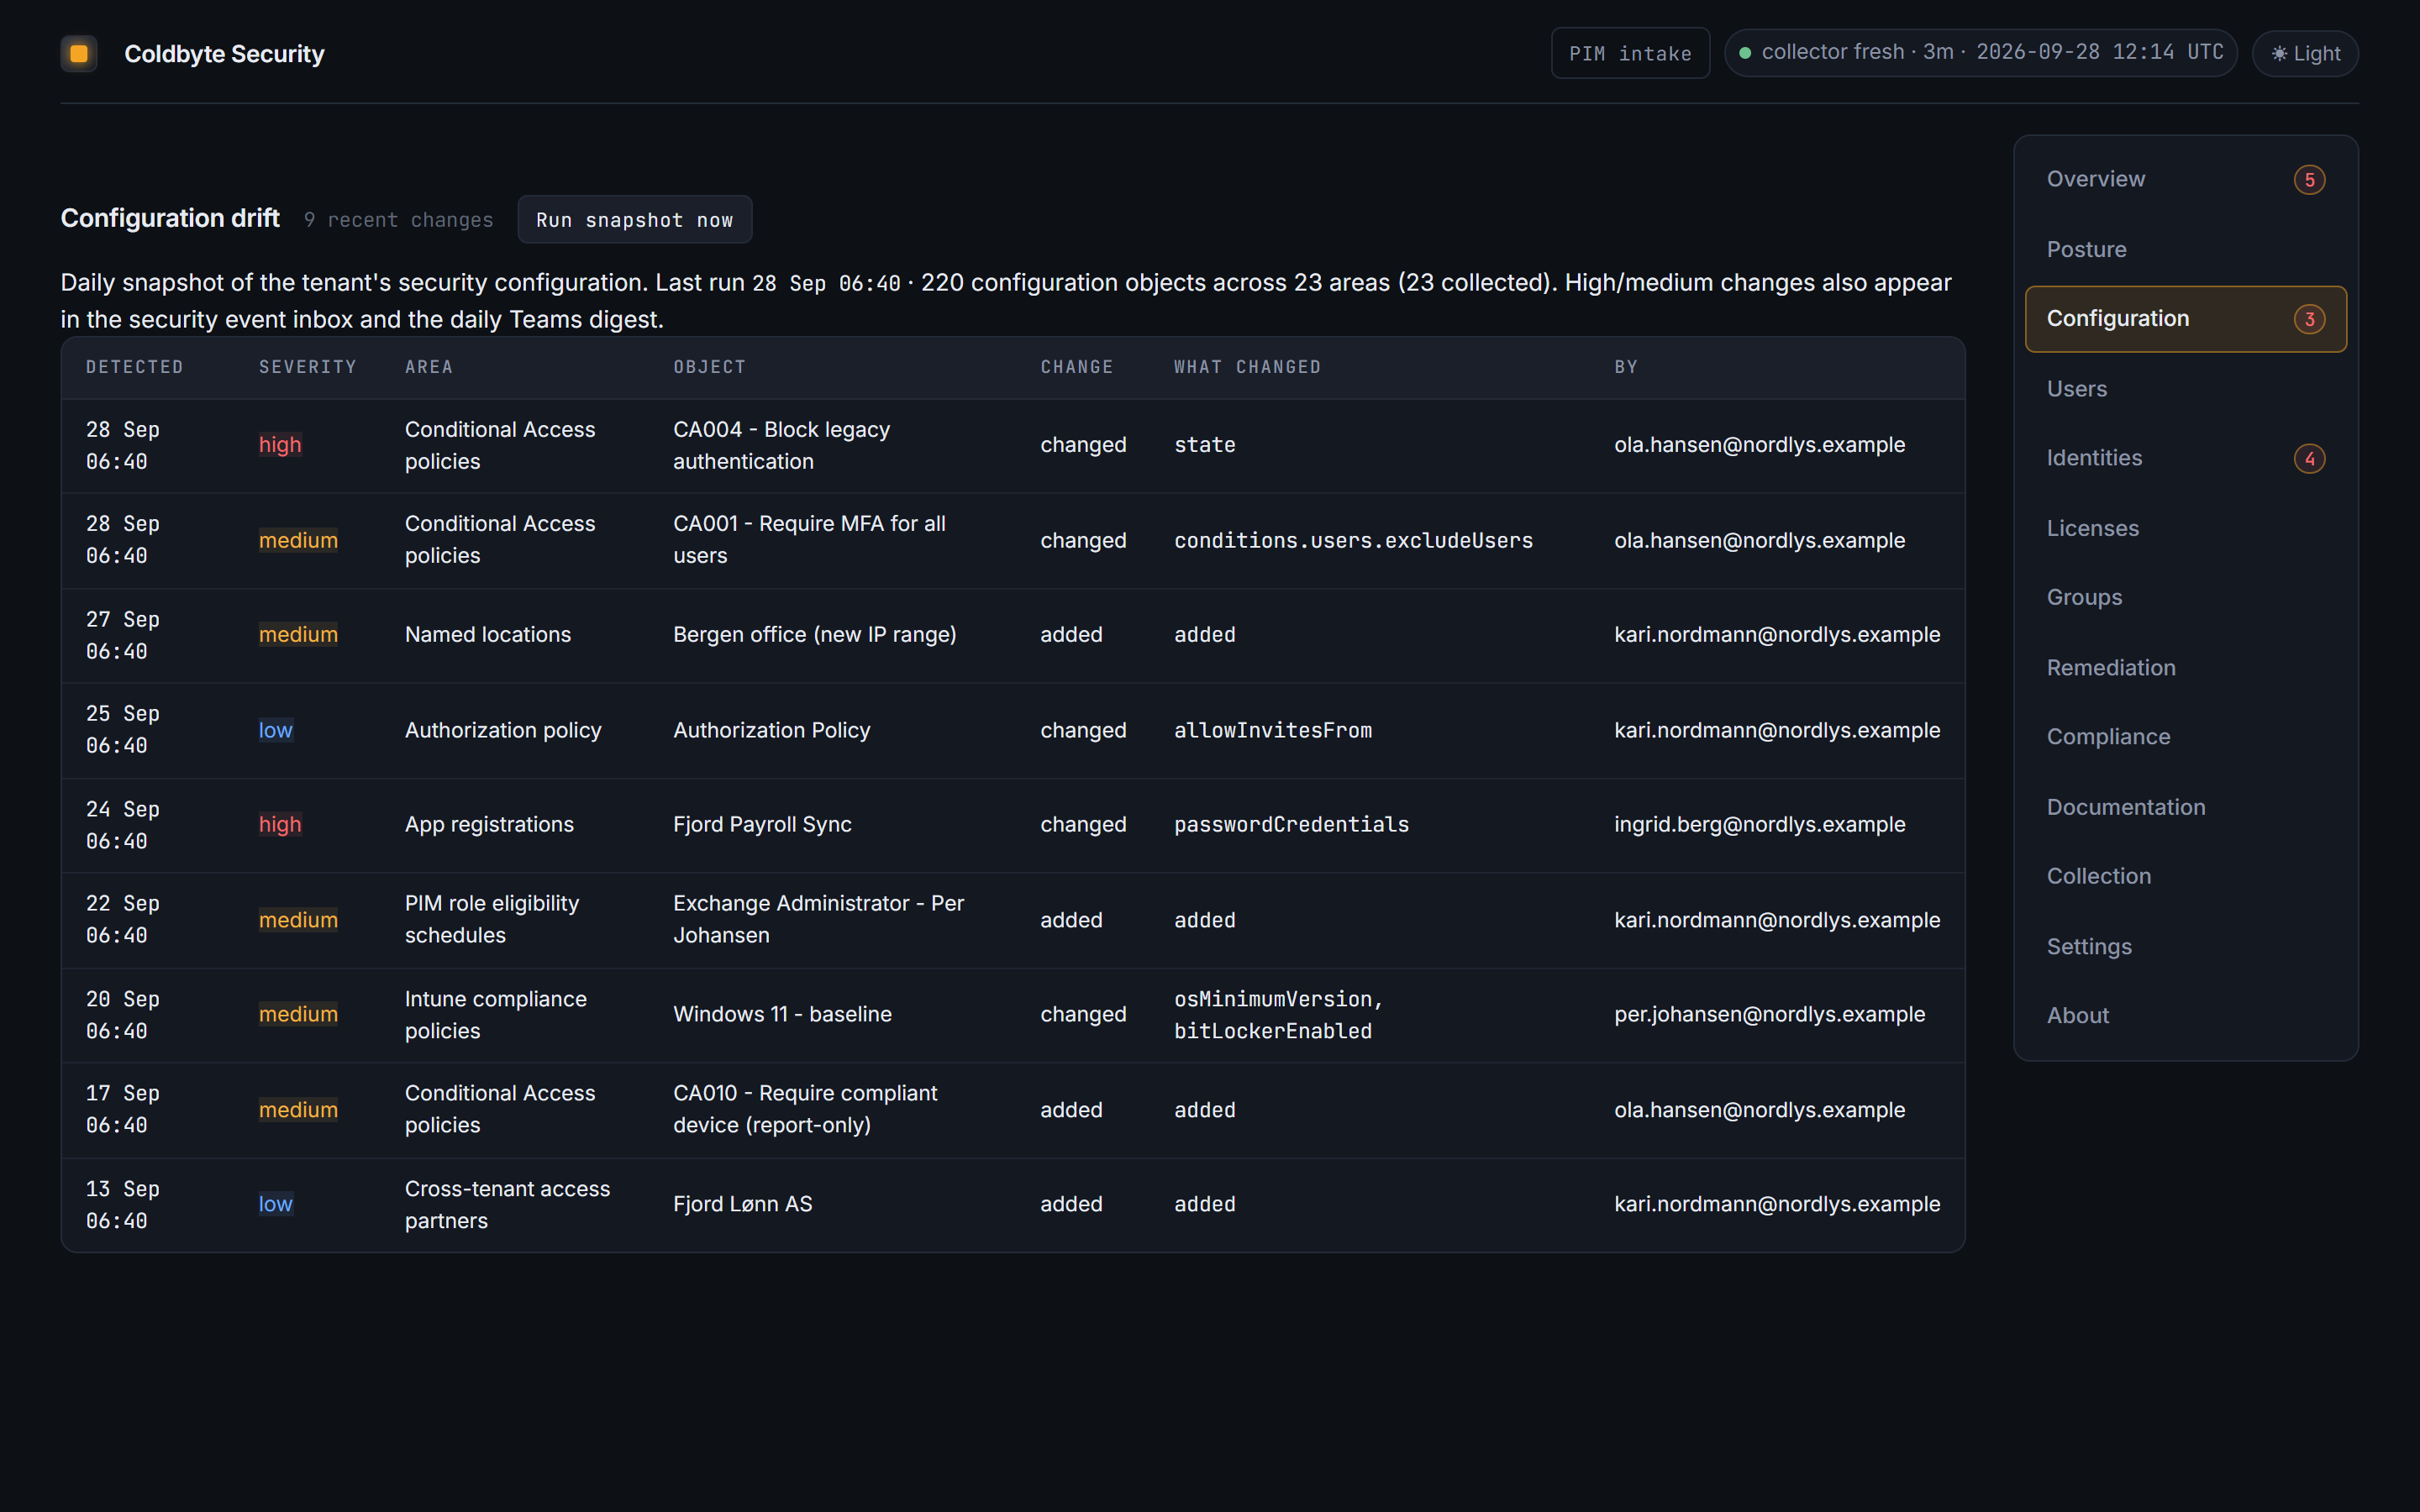
Every customer gets a dedicated, single-tenant deployment inside their own Azure subscription — no shared platform, no vendor-side copy of your data. The always-on service holds read-only permissions — its only directory role is Global Reader — and has no access to mail, files or chat; privileged operations run in an isolated, short-lived worker whose only directory role is Exchange Administrator, gated on your approval. No Global Administrator, anywhere. Identities are passwordless workload identities: there are no client secrets to steal. The whole environment is reproducible infrastructure-as-code, so offboarding is a teardown, not a negotiation.
Hver kunde får en dedikert, isolert distribusjon i sitt eget Azure-abonnement — ingen delt plattform, ingen kopi av dataene dine hos leverandøren. Den kontinuerlige tjenesten har kun leserettigheter — dens eneste katalogrolle er Global Reader — og ingen tilgang til e-post, filer eller chat; privilegerte operasjoner kjører i en isolert, kortlivet arbeider med Exchange Administrator som eneste katalogrolle, og krever din godkjenning. Ingen Global Administrator, noe sted. Identitetene er passordløse arbeidslastidentiteter: det finnes ingen klienthemmeligheter å stjele. Hele miljøet er reproduserbar infrastruktur-som-kode, så offboarding er en nedrigging, ikke en forhandling.